Indholdsfortegnelse
Indvirkning på Omnidocs-løsninger
Kendt problem 1: Block Win32 API calls from Office macros (Office VBA Add-ins)
Anbefalet fremgangsmåde ved blokerede løsningskomponenter
Identifikation af ASR-blokerede filer med Event Viewer
Ophævelse af blokering af filer med per rule exclusions
Introduktion
Denne artikel handler om Attack Surface Reduction (ASR)-regler: hvad de er, hvilken indvirkning de kan have på Omnidocs-løsninger, og vores anbefalede fremgangsmåde til at håndtere dem, når filer bliver blokeret.
Hvad er ASR-regler?
Attack surface reduction (ASR)-regler i Microsoft Defender for Endpoint er en sikkerhedsfunktion, der skal eliminere trusler på organisationens enheder og netværk. De kan opfattes som et sæt politikker, der kan aktiveres for at blokere visse filer
Det er et kraftfuldt og udbredt værktøj, der bruges i mange moderne it-infrastrukturer.
Attack surface reduction-regler er rettet mod bestemt softwareadfærd, f.eks.:
- Start af eksekverbare filer og scripts, der forsøger at downloade eller køre filer
- Kørsel af obfuskerede eller på anden måde mistænkelige scripts
- Udførelse af adfærd, som apps normalt ikke igangsætter i det daglige arbejde
Se https://learn.microsoft.com/en-us/defender-endpoint/attack-surface-reduction
Attack surface reduction-regler har en af fire indstillinger:
- Not configured/Disabled: Attack surface reduction-reglen er deaktiveret
- Block/Enabled: Attack surface reduction-reglen er aktiveret
- Audit: Gør det muligt at vurdere, hvordan attack surface reduction-reglen ville påvirke organisationen, hvis den var aktiveret. Filer, der ville blive blokeret, kan ses på rapporteringssiden for attack surface reduction-regler i Microsoft Defender-portalen
- Warn: Attack surface reduction-reglen er aktiveret, men giver slutbrugeren mulighed for at omgå blokeringen
Best practice er at teste ASR-regler i audit-tilstand på et antal enheder, før de aktiveres for hele organisationen.
Se en liste over ASR-regler her:
https://learn.microsoft.com/en-us/defender-endpoint/attack-surface-reduction-rules-reference#per-rule-descriptions
Indvirkning på Omnidocs-løsninger
ASR-regler har vist sig at påvirke Omnidocs-løsninger i betydelig grad, så centrale dele af funktionaliteten bliver ubrugelige.
Kendt problem 1: Block Win32 API calls from Office macros (Office VBA Add-ins)
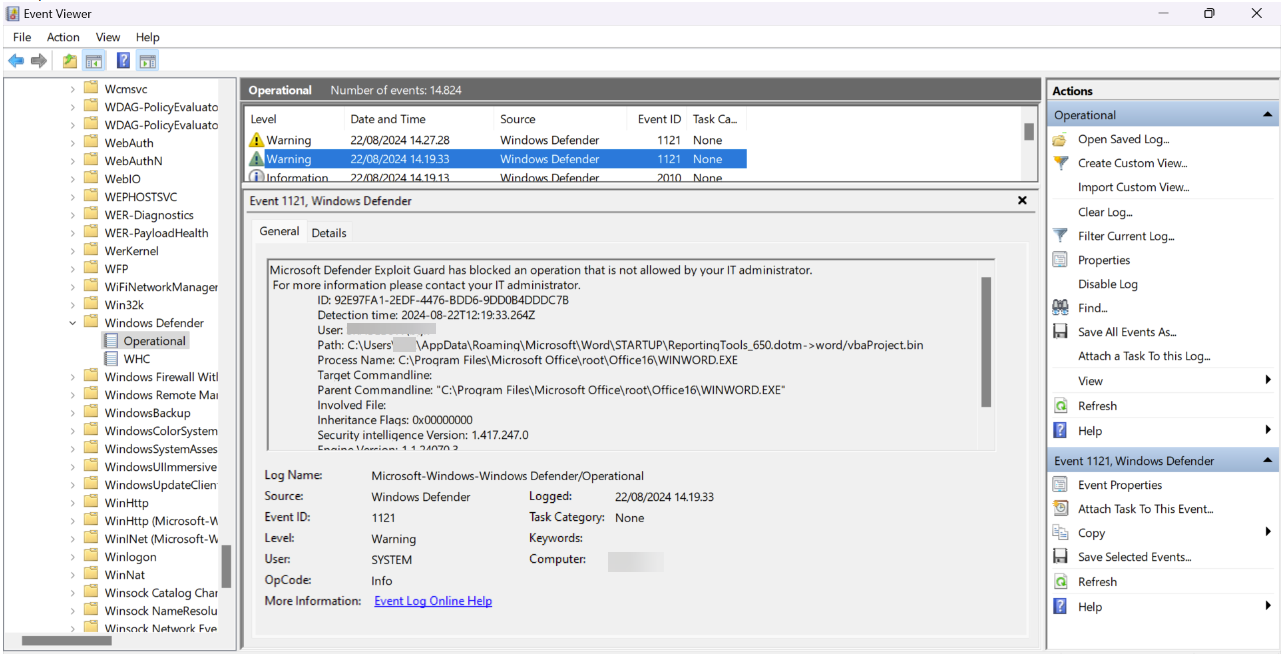
Regel-ID: 92e97fa1-2edf-4476-bdd6-9dd0b4dddc7b
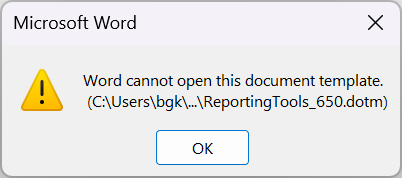
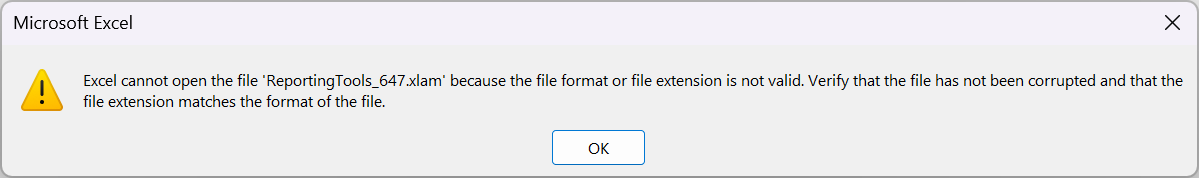
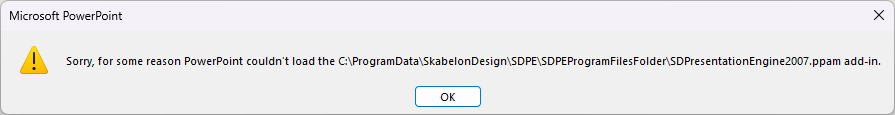
Det er konstateret, at denne regel blokerer add-ins med macros i Word, PowerPoint og Excel.
Eksempler på fejlmeddelelser i Office-programmerne:
Word
Excel
PowerPoint
Læs mere om reglen her:
Kendt problem 2: Block all Office applications from creating child processes (Java.exe, en forudsætning for PDF-eksport i Accessibility Assistant)
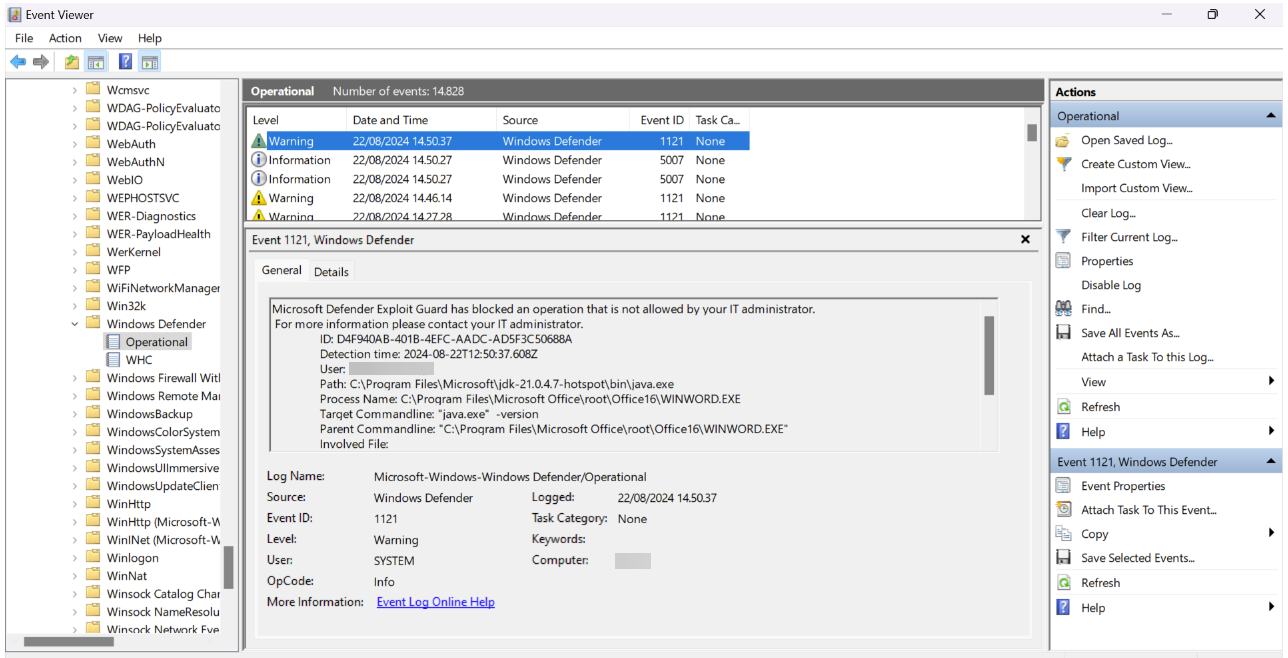
Regel-ID: d4f940ab-401b-4efc-aadc-ad5f3c50688a
Denne regel forhindrer Office-apps i at oprette child processes. Office-apps omfatter Word, Excel, PowerPoint, OneNote og Access.
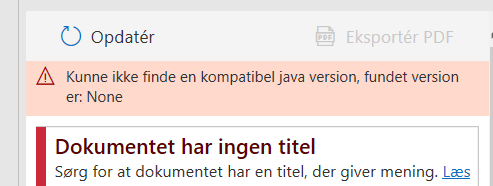
Accessibility Assistant bruger Java i PDF-eksportprocessen, og når Java.exe blokeres af denne regel, kan det ikke findes og ikke bruges, hvilket forhindrer eksport med Accessibility Assistant
Læs mere om reglen her:
Anbefalet fremgangsmåde ved blokerede løsningskomponenter
- Tjek Event Viewer på brugerens computer for advarsler
der viser, hvilke ASR-regler der er aktiveret - Hvis Event Viewer viser de kendte problemer, kan it oprette en Per Rule Exclusion for den pågældende fil og regel. Det bør genskabe funktionaliteten, hvis filen ikke også er slettet eller blokeret af noget andet.
Identifikation af ASR-blokerede filer med Event Viewer
Windows Event Viewer giver en måde med lav risiko til at identificere både den fil, der blokeres, og id'et på den regel, der håndhæver blokeringen. Hændelser her vises på niveauet Warning.
Du får adgang til loggen ved at åbne Windows Event Viewer og navigere til Applications and Services Logs > Microsoft > Windows > Windows Defender > Operational.
ID'et på logmeddelelsen er GUID'et for ASR-reglen, og Path viser, hvilken fil der blokeres.
Eksempel 1. Word add-in blokeres af ASR:
Eksempel 2. Java blokeres af ASR:
Ophævelse af blokering af filer med per rule exclusions
Per Rule Exclusions er vores anbefalede metode til at forhindre de kendte problemer med VBA add-ins og AA-eksport. Metoden har den mindst mulige indvirkning på enhedens hærdning, samtidig med at vores løsningers drift sikres. Den er kun nyttig, hvis man ved, hvilke ASR-regler der blokerer de pågældende filer (se Anbefalet fremgangsmåde ved blokerede løsningskomponenter)
Læs mere om konfiguration af per rule exclusions her:
Var denne artikel nyttig?
Fantastisk!
Tak for din feedback
Beklager, at vi ikke var nyttige
Tak for din feedback
Feedback sendt
Vi sætter pris på din indsats og vil forsøge at rette artiklen